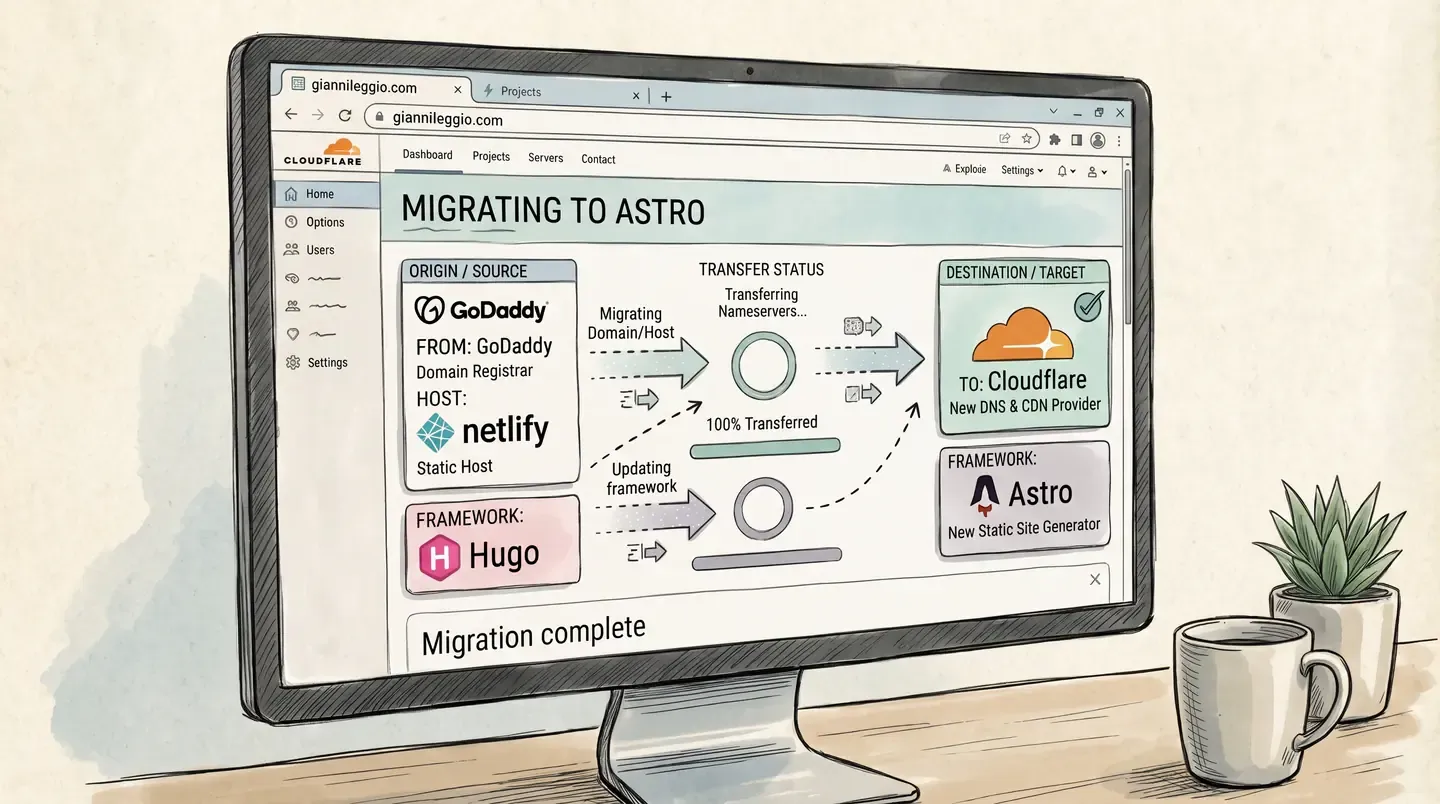
La tua missione, se deciderai di accettarla: il tuo blog vive in tre posti. Il codice è su una piattaforma, il DNS su un’altra, e il dominio è registrato con una terza, ognuna con il suo login, la sua dashboard e il suo modo di rompersi alle 2 di notte. Consolida l’operazione sotto un unico tetto. Cambia il motore mentre è ancora in marcia. E non lasciare che un solo lettore se ne accorga. Questo messaggio non si autodistruggerà. Nemmeno i redirect 301.
Il Briefing
Fino a questa settimana il sito era fatto così: Hugo con il tema PaperMod, costruito e ospitato su Netlify. DNS e registrazione del dominio su GoDaddy. Tre fornitori per un blog.
Niente era rotto. Ed è esattamente per questo che era stato lasciato in pace così a lungo. Ma ogni volta che toccavo qualcosa dovevo ricordarmi quale dashboard contenesse quale pezzo. Il motivo del trasloco non era la performance né il prezzo. Era un posto solo per tutto: hosting, DNS, certificati, redirect e, come ultimo passo, la registrazione del dominio stessa. Un login, un’API, una CLI.
Già che c’ero, ho cambiato anche il generatore: da Hugo ad Astro. Due migrazioni in una sola operazione è di solito il modo in cui le missioni vanno storte, quindi la regola era semplice: ogni modifica doveva essere verificabile contro il vecchio sito, pagina per pagina.
L’altra regola: non l’ho fatto a mano. Il lavoro l’ha fatto Claude Code. Io ho preso le decisioni e cliccato i pochi bottoni che solo un umano può cliccare.
L’Equipaggiamento
Due strumenti hanno portato la maggior parte dell’operazione:
- Claude Code per portare il sito, eseguire i comandi e, soprattutto, controllare il proprio lavoro.
cf, la nuova CLI di Cloudflare (ancora in beta quando l’ho usata,1.0.0-beta.28, quindi controlla--helpprima di copiare i miei comandi). Copre record DNS, domini di Pages, ruleset e registrar da un unico binario, ed è ciò che rende “fare tutto in un posto solo” reale e non solo uno slogan.
Accanto a loro, wrangler per caricare su Pages il sito costruito.
Un’abitudine ha reso il tutto più sicuro: Claude ha lavorato in un git worktree separato, su un suo branch, così main e il sito Hugo in produzione sono rimasti intatti fino a quando non ero pronto.
Fase 1: Portare Hugo su Astro
I contenuti sono stati la parte facile, ed era voluto. Ogni articolo è un page bundle (content/posts/<slug>/index.md più index.it.md per la traduzione italiana). Invece di copiare qualcosa, Astro legge quelle stesse cartelle direttamente da lì attraverso una content collection:
const posts = defineCollection({
  loader: glob({
    base: './content/posts',
    pattern: '*/index{,.it}.md',
    generateId: ({ entry }) => entry.replace(/\.md$/, ''),
  }),
  // ...schema
});
La cartella static/ di Hugo è diventata la publicDir di Astro, quindi nemmeno favicon e immagini hanno richiesto spostamenti. Lo stesso vale per un file _redirects, che sia Netlify sia Cloudflare leggono. Una sola pagina catch-all, src/pages/[...path].astro, genera ogni route per entrambe le lingue: home con paginazione, articoli, archivio, ricerca, about, categorie e tag. L’aspetto di PaperMod è stato portato come semplice CSS, con il toggle della modalità scura intatto.
Il risultato si è compilato in pochi secondi: 115 pagine, con le immagini di copertina convertite in webp lungo la strada.
Fase 2: Dimostrare che È lo Stesso Sito
Una migrazione è finita solo quando puoi dimostrare che non si è perso nulla. Quindi, prima di toccare il DNS, Claude ha fatto il crawl di entrambi i siti, quello Hugo in produzione e l’anteprima Astro, e li ha confrontati:
- ogni URL, status code e link interno
- titoli, descrizioni, URL canonical e tag hreflang
- ogni immagine
- il testo normalizzato di tutti i 24 articoli, inglesi e italiani (HTML ridotto a semplici parole, poi confrontato)
Ha trovato problemi veri che non avrei notato cliccando in giro:
- Astro trasformava
--in un em dash. Il sorgente usa--, Hugo produce un en dash, e la tipografia predefinita di Astro produce un em dash. La mia style guide vieta gli em dash. La correzione è stata una riga di configurazione:smartypants: { dashes: 'oldschool' }. - Una virgoletta chiusa nel punto sbagliato. Una riga di dialogo in un articolo si apriva con una virgoletta di chiusura dopo un a capo forzato. Risolto con un piccolo plugin rehype.
/sitemap.xmlera sparito. Hugo serviva un indice lì, Astro usasitemap-index.xml. Se hai inviato il vecchio URL a Search Console, è una perdita SEO silenziosa. Una riscrittura in_redirectscopre tutti e tre gli URL di sitemap di Hugo (/sitemap.xml,/en/sitemap.xmle/it/sitemap.xml).- Mancavano i vecchi redirect.
/en/*e/posts/si appoggiavano a una configurazione di Netlify che Cloudflare ignora. Li ho ricreati nello stesso file_redirects.
Un’altra trappola, per la cronaca: dopo aver cambiato la configurazione del markdown continuava a comparire il vecchio output. La cache dei contenuti di Astro serviva il render precedente. Cancella .astro/ dopo aver cambiato le impostazioni del markdown, o inseguirai un bug già risolto.
Fase 3: Allestirlo su Cloudflare
Prima di spostare il dominio vero, ho pubblicato la build su un indirizzo pages.dev usa e getta. È qui che c’è stata la prima sorpresa: lanciando wrangler pages project create dentro al repo, ha provato ad “aiutare” configurando automaticamente il progetto come un Worker. Ha riscritto la mia configurazione di Astro, modificato package.json e aggiunto un adapter Cloudflare che non volevo, per un sito interamente statico.
Claude ha annullato tutto e da lì in poi ha creato il progetto Pages tramite API e lanciato wrangler pages deploy dall’esterno del repo:
cd /tmp
npx wrangler pages deploy path/to/dist --project-name my-project --branch main
⚠️ Se uno strumento di deploy inizia a modificare i file del tuo progetto senza che tu glielo abbia chiesto, fermati e controlla git status prima di continuare.
Poi un rapido test di velocità fianco a fianco, da un’unica posizione (la dev box da cui lavoro), con la media di 8 richieste per pagina:
| Pagina | Netlify (Hugo) | Cloudflare (Astro) |
|---|---|---|
| Home, time to first byte | 469 ms | 196 ms |
| Un articolo | 515 ms | 207 ms |
Una posizione è un solo punto dati, non una classifica, e parte del guadagno è semplicemente una pagina più piccola (l’HTML della home è passato da 21 KB a 11 KB). Non cambierei hosting solo per la velocità. Ma ha confermato che andarsene non costava nulla.
Fase 4: Il Passaggio
Per primi si sono spostati i nameserver. GoDaddy rende non modificabili i suoi nameserver predefiniti, quindi il trucco non è modificarli: usa Change Nameservers, scegli “I’ll use my own nameservers” e inserisci i due di Cloudflare. Cloudflare ha importato automaticamente i record esistenti, ma confronta l’elenco importato con ciò che il dominio serve davvero prima di fidartene. L’importazione automatica può perdere dei record.
Il passaggio vero e proprio è stato di quattro passi, tutti tramite cf:
- Collegare
giannileggio.comewww.giannileggio.comal progetto Pages come domini personalizzati. - Eliminare il record
Adell’apex che puntava a Netlify, e creare unCNAMEcon proxy attivo (la nuvola arancione) che punta amy-project.pages.dev. - Far puntare
wwwallo stesso bersaglio, sempre con proxy attivo (la nuvola arancione). Una regola di redirect scatta solo sul traffico passato dal proxy. - Aggiungere una regola di redirect perché
wwwfinisca sempre sull’apex:
cf rulesets create -z example.com --body '{
  "name": "Redirects", "kind": "zone",
  "phase": "http_request_dynamic_redirect",
  "rules": [{
    "description": "www to apex",
    "expression": "(http.host eq \"www.example.com\")",
    "action": "redirect",
    "action_parameters": { "from_value": {
      "status_code": 301, "preserve_query_string": true,
      "target_url": { "expression": "concat(\"https://example.com\", http.request.uri.path)" }
    }}
  }]
}'
Una zona può avere un solo ruleset per fase, quindi se hai già delle regole di redirect, aggiungi questa al ruleset esistente con cf rulesets rules create.
Per circa due minuti alcune pagine hanno risposto con un 522, con alcuni URL che funzionavano e altri no, mentre il dominio personalizzato era ancora pending in Pages e certificato e validazione erano in corso. Si è risolto da solo quando il dominio è diventato active. Se lo fai su un sito che la gente sta leggendo, mettila in conto.
Dopo, Claude ha ricontrollato l’intera matrice: entrambe le lingue, un articolo, la sitemap, robots.txt, da http a https, da www ad apex, i vecchi percorsi /en/ e /posts/, e un 404 voluto. Tutto corretto.
Il rollback consisteva in un solo record: rimettere il vecchio record A. Non mi è mai servito, ma sapere che esisteva è ciò che ha reso il passaggio sereno.
Cosa È Andato Storto (Perché Qualcosa Va Sempre Storto)
- Login da una macchina remota.
wrangler logine il login dicfreindirizzano il browser alocalhost, che su una macchina remota è la macchina sbagliata. La pagina non si carica, ma l’URL su cui fallisce contiene il codice monouso. Claude ha ripetuto la richiesta a quell’URL di callback concurldall’interno della macchina, e il login si è completato. - Un token che non può gestire i token. Il login di
cfnon poteva creare token API (un 403). Qualsiasi cosa che riguardi un token per la CI va creata a mano nella dashboard. - La sorpresa da
wwwad apex. Il mionetlify.tomldiceva da apex awww. Il sito in produzione faceva l’opposto, probabilmente perché un’impostazione di dominio nella dashboard di Netlify ha la precedenza sul file (non ho indagato oltre). L’ho scoperto solo provando il comportamento reale: un ottimo motivo per fare il crawl.
Fase 5: Chiudere il Cerchio
Restavano due pezzi per rendere “tutto in un posto solo” letteralmente vero.
Deploy a ogni push. Un progetto Pages creato con upload diretto non può essere convertito all’integrazione con Git, quindi se ne occupa un piccolo workflow di GitHub Actions: a ogni push su main installa, compila con npm run build ed esegue wrangler pages deploy tramite cloudflare/wrangler-action. L’estratto qui sotto è il cuore del workflow (actions/checkout e actions/setup-node vengono prima); sostituisci il nome del progetto e l’account id con i tuoi.
- run: npm ci
- run: npm run build
- uses: cloudflare/wrangler-action@v3
  with:
    apiToken: ${{ secrets.CLOUDFLARE_API_TOKEN }}
    accountId: <your account id>
    command: pages deploy dist --project-name=my-project --branch=main
Il secret è un token API di proprietà dell’account con un solo permesso, Cloudflare Pages: Edit. Non la Global API Key, e non il template Workers, troppo ampio. Ho salvato il token in un file e l’ho passato a gh secret set tramite stdin, così non è mai comparso nella chat né su una riga di comando. La prima esecuzione dopo il push è andata in verde da cima a fondo, e il deployment è comparso in Cloudflare legato al commit che lo aveva fatto partire. Da qui in avanti, pubblicare un articolo è un git push.
Il registrar. Fin qui si era spostato solo il DNS. La registrazione vera e propria è seguita: sblocca il dominio su GoDaddy, richiedi il codice di autorizzazione, avvia il trasferimento dalla dashboard di Cloudflare. Poi ho verificato in modo indipendente, con una consultazione del registry (RDAP). Il record pubblico del registry .com ora indica Cloudflare come registrar, con la scadenza spostata in avanti dell’anno aggiunto dal trasferimento. Anche l’elenco di Cloudflare concorda: attivo, rinnovo automatico attivo, blocco del trasferimento attivo.
⚠️ Un trasferimento aggiunge un anno di registrazione, quindi viene fatturato come un rinnovo. Controlla l’importo prima di confermare. Inoltre, l’ICANN blocca i trasferimenti entro 60 giorni da una registrazione o da un trasferimento precedente.
Il Debriefing
Cosa terrei di tutto questo:
- Usa il vecchio sito come oracolo dei test. “Sembra a posto” non è verifica. Un crawler che confronta due siti ha trovato quattro problemi che un controllo manuale avrebbe mancato.
- Lavora su un branch, pubblica su un URL usa e getta, poi sposta il DNS. Ogni passo era reversibile fino all’ultimo, e l’ultimo ha un rollback di un record.
- Lascia che l’AI esegua i comandi, ma tieni tu le decisioni. Quale sito va in produzione, quale hostname è canonical, se spendere soldi per un trasferimento: sono rimaste mie. Tutto il resto è stato più veloce delegarlo.
- Controlla cosa fanno gli strumenti al tuo repo. L’unica volta che uno strumento è uscito dal copione, era lo strumento, non il piano.
Il riassunto onesto: è bastata una sessione di lavoro, e la maggior parte se n’è andata a verificare, non a costruire.
Missione compiuta. Registrar, DNS, certificati, redirect e deploy: un login, una CLI, un solo posto dove guardare quando qualcosa si rompe. Il tuo prossimo obiettivo: trovare gli altri tre account che hai in mente di consolidare da tempo.